Projeto · MCP
Servidores MCP para WhatsApp, Google Workspace, EasyPanel e cPanel
Dar a uma IA acesso a WhatsApp, planilhas e servidores é útil e é arriscado. Escrevi em Node.js servidores MCP que deixam um assistente de IA operar esses serviços por comando. A entrada de cada ferramenta passa por validação, e as ações que apagam ou sobrescrevem têm trava.
- Origem
- 3i Consultoria, a minha empresa
- Meu papel
- Construí e operei
- Escala
- 332 ferramentas em quatro servidores com documentação
- Código
- Privado por enquanto. Dois repositórios ficam públicos depois da revisão de histórico
Contexto
Quatro serviços, quatro painéis
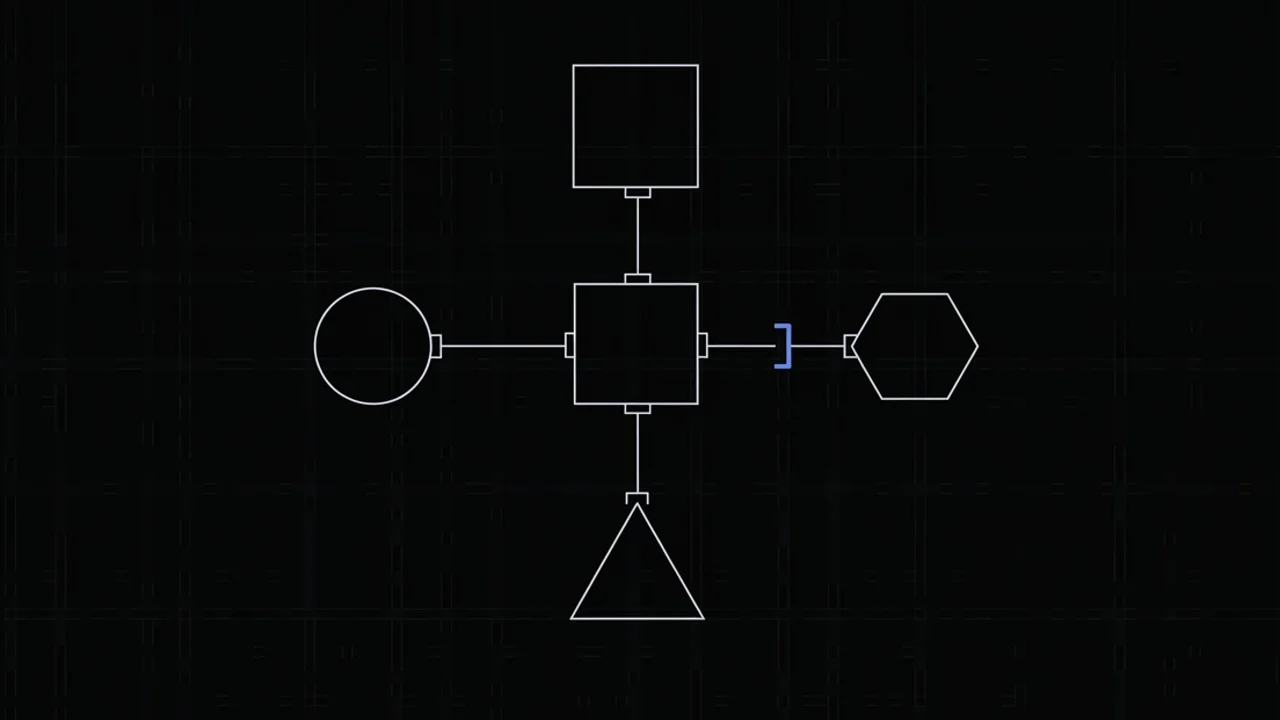
MCP é um protocolo que dá a um assistente de IA um conjunto de ferramentas com nome, entrada e saída definidos. Em vez de eu abrir quatro painéis diferentes, o assistente chama a ferramenta certa e eu confiro o resultado.
No meu trabalho eu opero WhatsApp pela Evolution API, planilhas e arquivos do Google, servidores no EasyPanel e hospedagens no cPanel. Cada um tem o seu painel. Fiz um servidor MCP para cada um.
O problema
Operar por comando sem apagar o que não devia
Com acesso a WhatsApp, planilha e servidor, um comando errado pode mandar mensagem para quem não devia, sobrescrever uma planilha ou derrubar um serviço. Eu queria a agilidade do comando sem esse risco.
Meu papel
Construí e operei
Desenhei e escrevi os servidores, as validações e as travas. Coloquei a proteção dentro do próprio servidor, e não na atenção de quem dá o comando. Uso esses servidores no meu próprio trabalho.
A virada
Validação, simulação e trava antes da ação
- Escrevi os servidores em Node.js, com o SDK oficial do MCP.
- Validei a entrada de cada ferramenta com ajv, antes de qualquer chamada externa.
- Deixei a escrita em modo de simulação por padrão (dry-run). Ela só acontece quando eu confirmo.
- Coloquei trava nas ações destrutivas. No servidor do EasyPanel, a trava fecha por padrão quando falta confirmação.
- Escondo senhas e chaves nas respostas.
- No servidor do Google, faço backup antes de escrever.
- No servidor do WhatsApp, rodo varredura de segredo e lint a cada commit, com lefthook, Gitleaks e Biome.
Resultado
Quantas ferramentas, em cada servidor
- 127 ferramentasNo servidor do WhatsApp, pela Evolution API.
- 95 ferramentasNo servidor do Google: Sheets, Drive, Apps Script e OCR.
- 67 ferramentasNo servidor do cPanel: arquivos, DNS, banco, e-mail, cron e SSL.
- 43 ferramentasNo servidor do EasyPanel: apps, bancos, domínios, deploys e logs.
Somadas, são 332 ferramentas. A contagem vem do README de cada repositório.
Limites
O que este projeto não prova
- Número de ferramentas mede alcance, não qualidade. A qualidade está nas validações e nas travas descritas acima.
- Os repositórios ainda são privados. Até a revisão de histórico terminar, você não consegue conferir o código por conta própria.
- Estes servidores são ferramentas do meu trabalho. Não são produto com usuários externos.
- Existe um quinto servidor, para Instagram, que não está no GitHub. Ele não entra na contagem desta página.
Stack
- Node.js
- SDK MCP
- ajv
- node --test
- Evolution API
- Google Apps Script
- lefthook
- Gitleaks
- Biome